تست نفوذ چیست؟ (قسمت سوم)

درباره سایت
آخرین مطالب
- تست نرم افزار در شرکت مایکروسافت (قسمت اول)
- تست نرم افزار در شرکت مایکروسافت (قسمت دوم)
- تست نفوذ و گزارش نویسی (قسمت چهارم)
- تست نفوذ برنامه کاربردی تحت وب (تست نفوذ قسمت پنجم)
- بهره برداری از برنامه های تحت وب - قسمت اول
- تست واحد و تست یکپارچه سازی چیست؟
- تست امنیت
- تست نفوذ چیست؟ (قسمت اول)
- تست نفوذ چیست؟ (قسمت دوم)
- تست نفوذ چیست؟ (قسمت سوم)
امکانات وب
 در شرکت مایکروسافت، مقوله تست نرم افزار به عنوان یک دیسیپلین مهم و مجزا در نظر گرفته شده است. برای هر محصول نرم افزاری، تیم خاص تست وجود دارد. همچنین یک تیم مشترک تست نرم افزار به صورت عمومی وجود دارد
برچسب:
نویسنده: پرنیا کاشانی
 در هر صورت، تکنیک های رایج استفاده شده تست نرم افزار در تست محصولات مایکروسافت عبارتند از:
Equivalent Class Partitioning : که به نوعی همان روش افراز فضای ورودی برای تک تک ورودیها میباشد
Boundary Va
برچسب:
نویسنده: پرنیا کاشانی
 بهرهبرداری (exploitation) در تست نفوذ
در تست نفوذ بهرهبرداریها را در مقابل آسیبپذیریهایی که (گاهی با استفاده از یک ابزار مانندMetasploit ) کشف کردهایم، در تلاش برای دسترسی به سیستمهای مشتری اجر
برچسب:
نویسنده: پرنیا کاشانی
 در تست نفوذ اگر چه اسکنرهای خودکار در شناسایی آسیب پذیری های شناخته شده در برنامه های کاربردی وب خوب عمل می کنند، اما بسیاری از مشتریان، برنامه های تحت وب سفارشی تولید میکنند. هرچند ابزارهای تست نفوذ
برچسب:
نویسنده: پرنیا کاشانی
 در مقالات پیشرو به مباحث زیر در تست نفوذ خواهیم پرداخت و انتظار ما این است که شما در انتهای این سری از مقالات تست نفوذ مباحث زیر را بخوبی آموخته باشید:
شناسایی اصول (principles) و قواعد وب سرویس ها
ا
برچسب:
نویسنده: پرنیا کاشانی
تست واحد: در برنامهنویسی، تست واحد روشی است برای آزمودن واحدهای کوچکی از کد منبع برنامه و اطمینان از درست کار کردن آنها؛ در این روش، درستی هر قسمت از کد، که به آن «واحد» گفته میشود، با استفاده از کادامه مطلب
برچسب:
نویسنده: پرنیا کاشانی
 منظور از تست امنیت، تستهایی هستند كه برای بررسی ورود به سیستم از راههای غیر معتبر، تغییر غیرمجاز سطوح دسترسی، افشای اطلاعات سیستم، تخریب سیستم یا كندسازی بیش از حدآن و سایر تهدیداتی كه امنیت سیستم ر
برچسب:
نویسنده: پرنیا کاشانی
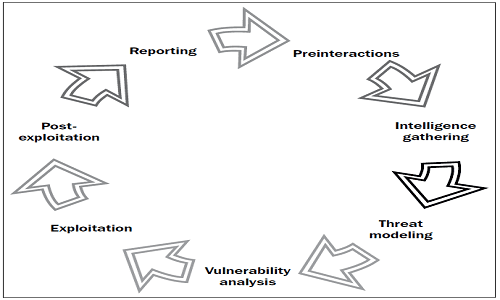 بررسی حملات SQL در تست نفوذشرکتهای بزرگ با بودجههای قابل ملاحظه امنیتی، قربانی آسیبپذیریهای تزریق SQL تست نفوذ:در وب سایتهایشان، حملات
برچسب:
نویسنده: پرنیا کاشانی
پیشبرد مشارکت قبل از تست نفوذقبل از آغاز تست نفوذ، تسترهای نفوذ تراکنشهای پیشبرد مشارکت با مشتری را انجام میدهند تا اطمینان حاصل شود که هم
برچسب:
نویسنده: پرنیا کاشانی
تحلیل آسیب پذیری در تست نفوذبعد از مرحله فوق در تست نفوذ، تسترهای نفوذ فعالانه به کشف آسیبپذیریها میپردازند تا مشخص شود که چگونه استراتژی
برچسب:
نویسنده: پرنیا کاشانی